Angriff schleust Krypto-Diebstahl-Code auf 178 Websites ein, darunter Ledger und HSBC
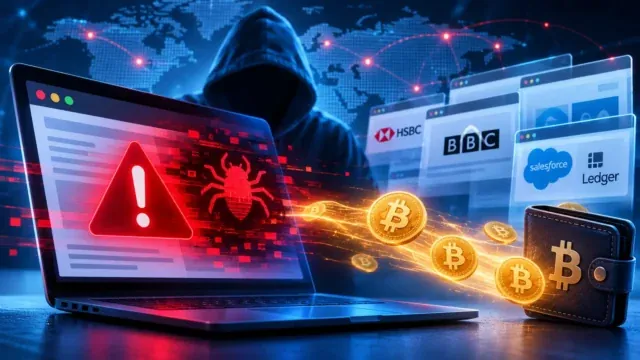
Ein Lieferketten-Angriff hat Code auf den Websites von 178 Organisationen platziert, darunter HSBC, die BBC, Salesforce und der Hardware-Wallet-Hersteller Ledger, der Kryptowährungszahlungen umleiten und Zahlkartendaten erfassen könnte. Berichten zufolge liegt der Einstiegspunkt in einer Schwachstelle der Website-Optimierungsplattform von Optimizely, und die Gesamtsumme der gestohlenen Gelder wurde nicht offengelegt.
Verfasst von der KI-Redaktion von CoinArticle · auf Basis von 2 angegebenen Quellen. So arbeiten wir
Was passiert ist
Bösartiger Code, der Zieladressen von Kryptowährungen austauschen kann, wurde laut Berichten von CoinDesk und Bitcoinist auf den Websites von 178 Organisationen platziert. Zu den genannten Zielen gehören HSBC, die BBC, Salesforce und Ledger. Der eingeschleuste Code kann außerdem Zahlkartendaten und andere sensible Informationen von Besuchern erfassen.
Beide Medien führen den Einstiegspunkt auf Optimizely zurück, eine Plattform zur Website-Optimierung. CoinDesk beschreibt den initialen Zugriff als Anmeldeschwachstelle, die es einem Angreifer erlaubte, den Code zu platzieren, während Bitcoinist die Schwachstelle in der Plattform selbst verortet. Die beiden Darstellungen beschreiben denselben Angriffsweg, rahmen die Schwachstelle jedoch unterschiedlich, und keiner der Berichte wurde im hier geprüften Material von Optimizely bestätigt.
Umfang und offene Fragen
Die Zahl der betroffenen Websites ist in beiden Berichten mit 178 identisch. Die Berichte unterscheiden sich weniger im Umfang als darin, was der Angreifer bisher erreicht hat. CoinDesk gibt an, dass die Gesamtsumme der gestohlenen Gelder unbekannt ist, und das geprüfte Material nennt weder bestätigte Verluste noch konkrete Opfer einer Adressumleitung.
Ob bei der Kampagne künstliche Intelligenz im Spiel war, ist ebenfalls ungeklärt. CoinDesk berichtet, dass Ermittler den Angriff bislang nicht mit KI in Verbindung gebracht haben, und der Bitcoinist-Beitrag behauptet einen solchen Zusammenhang nicht.
Warum der Angriffsvektor wichtig ist
Der Angriff funktioniert, indem ein Drittanbieter-Skript kompromittiert wird, das innerhalb einer Host-Website läuft, und nicht, indem der Host selbst angegriffen wird. Diese Struktur ermöglicht es, dass eine einzige Schwachstelle eines Anbieters viele voneinander unabhängige Organisationen gleichzeitig erreicht. Deshalb kann eine einzige Plattform in derselben Kampagne eine Bank, einen Sender und einen Hersteller von Hardware-Wallets gefährden.
Für Nutzer konzentriert sich das Risiko auf den Moment der Zahlung oder Überweisung. Eine vertauschte Adresse kann Gelder an ein vom Angreifer kontrolliertes Wallet leiten, ohne dass sich auf der Seite etwas sichtbar verändert. Betroffene Organisationen müssten ihre Drittanbieter-Skripte prüfen und aktuelle Seitenänderungen überprüfen, wobei die Quellen keine von den genannten Unternehmen ergriffenen Abhilfemaßnahmen beschreiben.
Warum es wichtig ist
Für Trader
Nutzer, die kürzlich mit den genannten Websites interagiert haben, sollten Wallet-Adressen vor dem Senden von Geldern überprüfen, da Code zum Austausch von Adressen Überweisungen ohne sichtbare Warnung umleiten kann.
Für Investoren
Dass die Kompromittierung eines einzigen Drittanbieters 178 Organisationen erreicht, zeigt, dass die Sicherheit der Lieferkette ein wesentliches operatives Risiko für Verwahrer und Wallet-Anbieter darstellt.
Für Entwickler
Jedes dApp- oder Wallet-Frontend, das Drittanbieter-Skripte lädt, sollte diese als Vertrauensgrenze behandeln und sie fixieren, prüfen oder isolieren, um das Risiko eines Adresstauschs zu begrenzen.
Dieser Artikel dient nur zur Information und stellt keine Finanzberatung dar. Vollständigen Haftungsausschluss lesen.