Kava will HARD Lend nach Exploit über 3,7 Mio. $ in KAVA stilllegen – Lending-Pool geleert
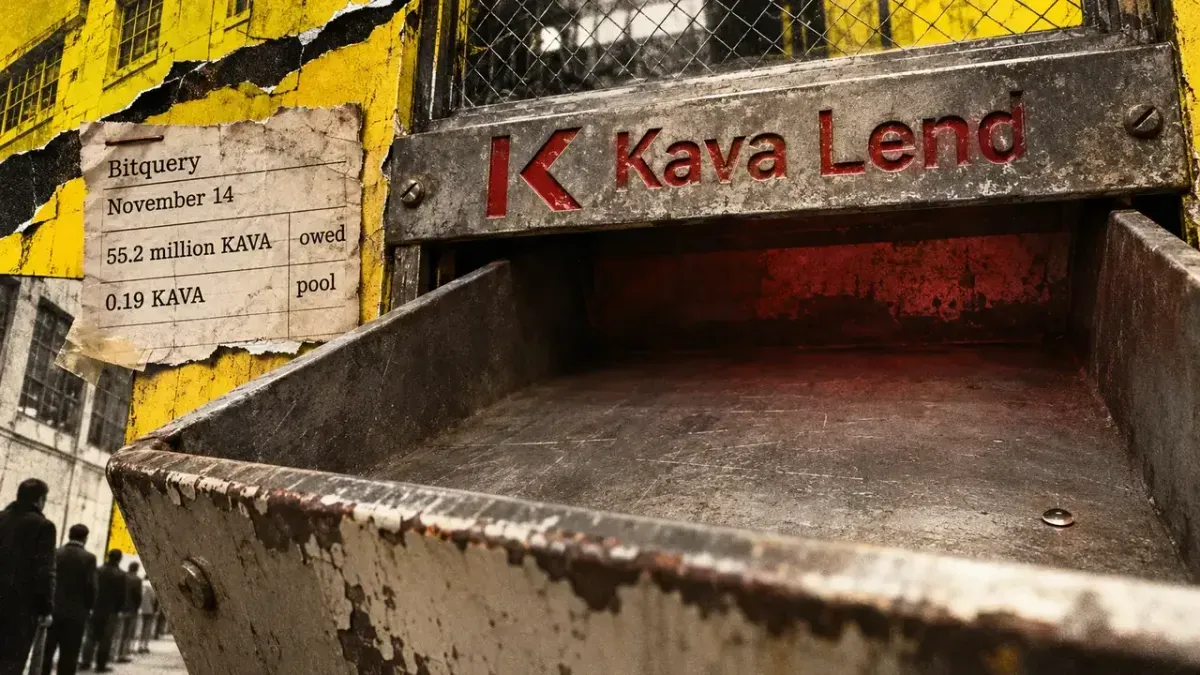
Kava plant eine siebentägige Governance-Abstimmung, um neue Kredit- und Leihgeschäfte auf HARD Lend dauerhaft abzuschalten, nachdem Angreifer am 14. November 53,9 Millionen KAVA erbeutet haben. Bitquerys Rekonstruktion zeigt, dass der Pool Kreditgebern rund 55,2 Millionen KAVA schuldete, für Auszahlungen aber nur 0,19 KAVA verfügbar hatte.
Verfasst von der KI-Redaktion von CoinArticle · auf Basis von 2 angegebenen Quellen. So arbeiten wir
Der Exploit und seine Mechanik
Kava erklärte am 16. November, ein Exploit von HARD Lend am 14. November habe es Angreifern erlaubt, KAVA-Token abzuheben, indem sie den Wert der BUSD-Sicherheiten im Buchhaltungssystem des Protokolls manipulierten. Die Angreifer liehen sich wiederholt KAVA und lösten Liquidationen aus, die ihre Schulden tilgten, ohne die geliehenen Token zurückzugeben. Kava erklärte, die Schwachstelle sei behoben und neue Schutzmechanismen seien eingeführt worden.
Das Blockchain-Analyseunternehmen Bitquery rekonstruierte den Angriff und stellte fest, dass die Angreifer in 127 Transaktionen rund 55,2 Millionen KAVA geliehen und nach Rückzahlungen durch andere Kreditnehmer 53,9 Millionen Token behalten haben. Die Quellen unterscheiden sich in der Bewertung des Verlusts. The Defiant beziffert den Diebstahl auf 53,9 Millionen KAVA, während die Schlagzeile von CryptoSlate von knapp 4 Millionen Dollar spricht; Bitquery bezifferte die gestohlenen Token vor einem anschließenden Marktabschwung auf 3,7 Millionen Dollar. Die Dollarangabe ist daher eine Schätzung vor dem Kursrückgang, die Tokenzahl die stabilere Größe.
Geldbewegungen und teilweise Einfrierungen
Bitquery verfolgte, dass rund 49,2 Millionen KAVA über LayerZero zur BNB Chain transferiert wurden, und identifizierte Verkäufe von 48,4 Millionen KAVA, die etwa 2,09 Millionen Dollar in BNB und USDT einbrachten. Ein separater Versuch, 612.416 USDT über die Relay-Bridge zu transferieren, scheiterte, als der Dienst die Meldung "BLOCKED_WALLET" zurückgab und die Auszahlung an Ethereum verhinderte.
Kava erklärte, ein Teil der Mittel der Angreifer sei eingefroren worden, und man arbeite mit Börsen, Partnern des Ökosystems und Strafverfolgungsbehörden daran, den Rest nachzuverfolgen und zurückzuholen. Welcher Betrag gesichert wurde, gab Kava nicht bekannt, ebenso wenig, ob die eingefrorenen Vermögenswerte das von Bitquery identifizierte USDT umfassen. Die Rückholung ist daher zum jüngsten Berichtsstand nicht quantifiziert.
Risiko für Einleger und die Abstimmung zur Stilllegung
Kavas Plan sieht vor, einen Governance-Vorschlag einer siebentägigen Abstimmung zu unterziehen, die neue Kredit- und Leihgeschäfte auf HARD Lend dauerhaft abschalten würde. Bestehende Schutzmaßnahmen bleiben während der Abstimmung in Kraft. Das Unternehmen erklärte, verbleibende Positionen würden in einem geordneten Verfahren abgewickelt, hat dessen Ablauf jedoch nicht veröffentlicht.
Die zentrale ungelöste Frage ist die Solvenz des Pools. Bitquerys Rekonstruktion vom 14. November zeigt, dass der Pool Nutzern rund 55,2 Millionen KAVA schuldete, für Auszahlungen aber nur 0,19 KAVA verfügbar hatte. Kava erklärte: "Individual user deposits were largely unaffected", legte jedoch nicht dar, wie sich diese Aussage mit den ausstehenden Forderungen der Kreditgeber und der aufgezehrten Liquidität vereinbaren lässt. Das Einfrieren oder Blockieren von Vermögenswerten der Angreifer bringt KAVA allein nicht in den Pool zurück; der Weg zur Rückzahlung für Einleger bleibt somit offen. The Defiant und CryptoSlate berichten beide über denselben Governance-Zeitplan und dieselben Kernfakten; keiner hat jedoch einen Rückzahlungsplan auf Ebene einzelner Einleger vorgelegt.
Warum es wichtig ist
Für Trader
KAVA-Liquidität und -Kurs dürften während der siebentägigen Abstimmung und einer etwaigen, noch nicht bezifferten Ankündigung zur Rückholung volatil bleiben.
Für Investoren
Der Vorfall zeigt, wie eine einzige Schwachstelle in der Buchhaltung eines Lending-Protokolls dazu führen kann, dass Kreditgeber kaum noch abhebbare Liquidität haben – ein Risikosignal für Kavas breitere DeFi-Engagements.
Für Entwickler
Bewertung von Sicherheiten und Liquidationslogik, die von manipulierbaren Eingaben abhängen, können Angreifern erlauben, Pool-Liquidität abzuziehen, ohne zurückzuzahlen; Oracle- und Buchhaltungsprüfungen verdienen daher eine Überprüfung.
Dieser Artikel dient nur zur Information und stellt keine Finanzberatung dar. Vollständigen Haftungsausschluss lesen.