Wrapped-Monero-Token XMR1 bricht um 99 % ein, nachdem Verkäufe im Wert von 13,5 Mio. $ aus einer mit dem Emittenten verbundenen Wallet erfolgten
Der Wrapped-Monero-Token XMR1, ausgegeben über Wagyu, ist auf Hyperliquid um etwa 99 % eingebrochen, nachdem eine einzelne Wallet am 20. November rund 13,5 Mio. $ davon verkauft hat. Der Wagyu-Betreiber hat Rückzahlungen an Market Maker zugesagt und einen kompromittierten Hosting-Anbieter für die Offenlegung des Deployer-Schlüssels des Tokens verantwortlich gemacht.
Verfasst von der KI-Redaktion von CoinArticle · auf Basis von 4 angegebenen Quellen. So arbeiten wir
Der Verkauf und der Preiszusammenbruch
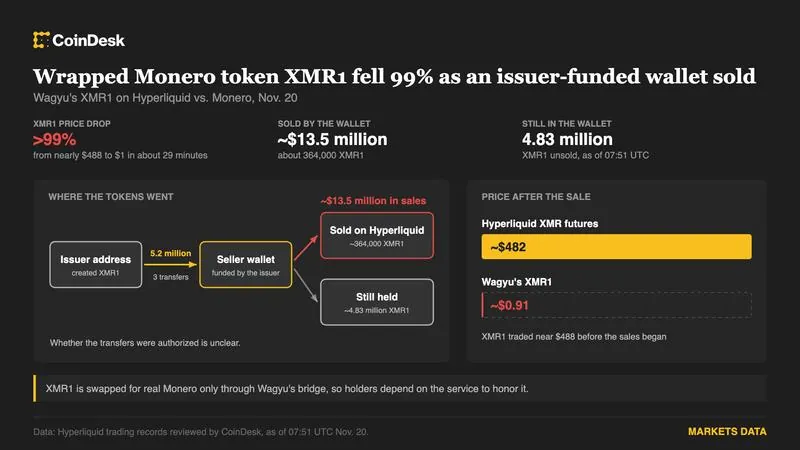
Der Wrapped-Monero-Token XMR1 ist am 20. November auf Hyperliquid um etwa 99 % gefallen, nachdem eine mit dem Emittenten verbundene Wallet Token im geschätzten Wert von 13,5 Mio. $ verkauft hatte, so die On-Chain-Analyse von Bitquery. Bitquery verfolgte 5,2 Mio. XMR1 am Freitag in drei Transfers zu einer Empfänger-Wallet, die anschließend zwischen 04:49 und 07:42 UTC 363.804 Token an 388 kaufende Konten verkaufte. Crypto.news meldete den Rückgang mit 99,8 %, CoinDesk mit 99 %; die Angaben weichen in der genauen Größenordnung voneinander ab, stimmen aber darin überein, dass der Token nahezu seinen gesamten Wert verloren hat. Laut Bitquery fiel der Kurs in etwa einer halben Stunde von rund 500 $ auf 1 $. Bitcoinist beschrieb den Einbruch in einem separaten Bericht mit 99,8 % und erklärte, die Wallet sei mit dem Deployer-Konto des Tokens verbunden.
Bitquery stellte fest, dass rund 76 % der Erlöse in den ersten 11 Minuten des Verkaufs eingingen; ein einzelnes Konto zahlte allein 3,56 Mio. $, während der Verkäufer Kauforders füllte, die bereits nahe dem alten Kurs lagen. Um 08:00 UTC hatte die Wallet nur 7 % der erhaltenen Token verkauft, wobei rund 315.000 größtenteils zu 1 $ weiterhin gelistet waren. Die Summe von 13,5 Mio. $ ist Bitquerys Zählung dessen, was Käufer gezahlt haben, und keine vom Betreiber gemeldete Zahl. Decrypt berichtete unter Verweis auf dieselbe Bitquery-Analyse, die Erlöse seien in ETH umgewandelt worden, wobei bei der letzten Prüfung noch rund 7.350 ETH in drei Wallets gehalten wurden.
Der separate XMR-Futures-Markt von Hyperliquid war nicht Teil des Verkaufs. Laut Crypto.news wurden diese Kontrakte nach dem Ausverkauf nahe 482 $ gehandelt.
Wagyus Darstellung und der Hosting-Einbruch
PerpetualCow, der pseudonyme Betreiber hinter Wagyu, erklärte in Beiträgen auf X, dass Market Maker von XMR1 den größten Teil der Verluste getragen hätten, während Kunden, die Wagyu zum Tauschen von Token nutzten, keine Verluste erlitten hätten. In einem späteren Beitrag erklärte der Betreiber, der Schlüssel zu dem Konto, das XMR1 ausgegeben hat, sei auf einem Server gespeichert gewesen, der beim isländischen Hosting-Anbieter 1984 ehf. gemietet war. PerpetualCow erklärte, dieser Server sei bereits gelöscht worden, glaube aber, dass der Anbieter Dateien und Logs davon behalten habe, und schrieb, solche Anbieter "behalten Ihre Daten/Logs auch nach dem Löschen Ihres Servers."
Die isländische Nachrichtenseite DV veröffentlichte eine gemeinsame Erklärung von 1984 und dem nationalen Cybersicherheits-Reaktionsteam CERT-IS, in der es hieß, das Unternehmen sei Opfer eines umfangreichen und schwerwiegenden Cyberangriffs auf seine IT-Infrastruktur geworden. Erste Erkenntnisse deuteten auf einen gut organisierten und technisch anspruchsvollen Angriff hin, und das Unternehmen erklärte, es könne nicht ausschließen, dass mehr Systeme betroffen sind, als es bisher bestätigt habe. Es habe alle Dienste vorübergehend abgeschaltet und werde zunächst E-Mail und DNS unter besonderer Überwachung wiederherstellen. Die Erklärung erwähnte weder Wagyu noch, ob Kundendaten entwendet wurden.
Die Darstellungen stimmen nicht vollständig überein. PerpetualCows Behauptung zum Deployer-Schlüssel beruht auf der eigenen Aussage des Betreibers, während Bitquery erklärte, die Blockchain-Daten zeigten zwar, welches Konto die Token gesendet habe, könnten aber nicht belegen, wer den Schlüssel benutzt hat oder ob er gestohlen wurde. Keine unabhängige Quelle hat bestätigt, dass der Deployer-Schlüssel durch den Einbruch offengelegt wurde. Decrypt berichtete außerdem, das Konto des Angreifers habe seine ersten Mittel vom Mixer Tornado Cash wenige Minuten vor seiner Einrichtung erhalten, und dasselbe Deployer-Konto kontrolliere noch nahezu alle Token von ZEC1, einem Zcash-Token. Wagyu hatte im Oktober einen separaten Datenleck gemeldet und damals erklärt, Gelder seien nicht betroffen gewesen.
Rückzahlungen, Einlösung und offene Fragen
PerpetualCow versprach vollständige Rückzahlungen an Market Maker, die Geld verloren haben, und erklärte, jeder, der einen Verlust erlitten habe, werde persönlich entschädigt. Die Beiträge nannten weder einen Zahlungsplan noch ein Anspruchsverfahren, und der Betreiber erklärte, Wagyu werde zu einem nicht näher genannten späteren Zeitpunkt neu starten. Auf die Frage nach einem Zeitrahmen antwortete der Betreiber nur: "Gebt mir bitte etwas Zeit." In seiner ersten Aktualisierung hatte der Betreiber erklärt, er werde mit demjenigen verhandeln, der hinter den Verkäufen stehe.
Die Bridge-Dokumentation von Wagyu, datiert auf den 12. November, beschreibt XMR1 als Token, den Nutzer auf Hyperliquid beim Einzahlen von nativem Monero erhalten, und besagt, dass der Dienst auch die Einlösung zurück in XMR abwickelt. Die Bedingungen nennen ein Mindestvolumen von 0,01 XMR in beide Richtungen, kostenlose Einzahlungen und eine Auszahlungsgebühr von 2 %, und sie erlauben, jede Richtung unabhängig voneinander ein- oder auszuschalten. PerpetualCows Aktualisierungen vom Freitag sagten nicht, ob die Einlösung während des Verkaufs geöffnet blieb, sodass die Möglichkeit der Inhaber, in natives Monero zu wechseln, unbestätigt bleibt. Bitquery erklärte zudem, es könne nicht erkennen, wie viel Monero die verbleibenden XMR1 deckt, da die Monero-Seite der Bridge nicht On-Chain einsehbar sei. Natives Monero selbst sei von dem Exploit nicht betroffen gewesen.
Der Emittent war außerdem zu Beginn der Woche in einer separaten Untersuchung aufgetaucht. Am 16. November berichtete crypto.news, dass der Forscher Specter rund 1,2 Mio. $ aus einem mutmaßlichen Diebstahl von einem Gnosis Safe über eine Umwandlung in Monero über Wagyu verfolgt hatte. Dieser Bericht steht laut der verfügbaren Aufzeichnung in keinem Zusammenhang mit dem XMR1-Verkauf.
Warum es wichtig ist
Für Trader
XMR1-Inhaber sehen sich einem ungeklärten Einlösungsstatus und einer nicht verifizierten Monero-Deckung gegenüber. Das Engagement sollte daher bis zur Bestätigung des Ausstiegswegs der Bridge als nahezu vollständiges Verlustrisiko betrachtet werden.
Für Investoren
Der Fall verdeutlicht das Gegenparteien- und Schlüsselverwahrungsrisiko bei Wrapped-Asset-Bridges, und eine etwaige Wiedergutmachung hängt von einem Betreiber ab, der kein veröffentlichtes Anspruchsverfahren hat.
Für Entwickler
Bridge-Emittenten sollten prüfen, wo Deployer-Schlüssel bei verschiedenen Hosting-Anbietern liegen, und sicherstellen, dass Einlösungs- und Prägekontrollen unabhängig von einem einzigen Schlüssel sind.
Dieser Artikel dient nur zur Information und stellt keine Finanzberatung dar. Vollständigen Haftungsausschluss lesen.