Trezor bestätigt: Skladon-Datenleck betrifft rund 27.000 Hardware-Wallet-Bestellungen
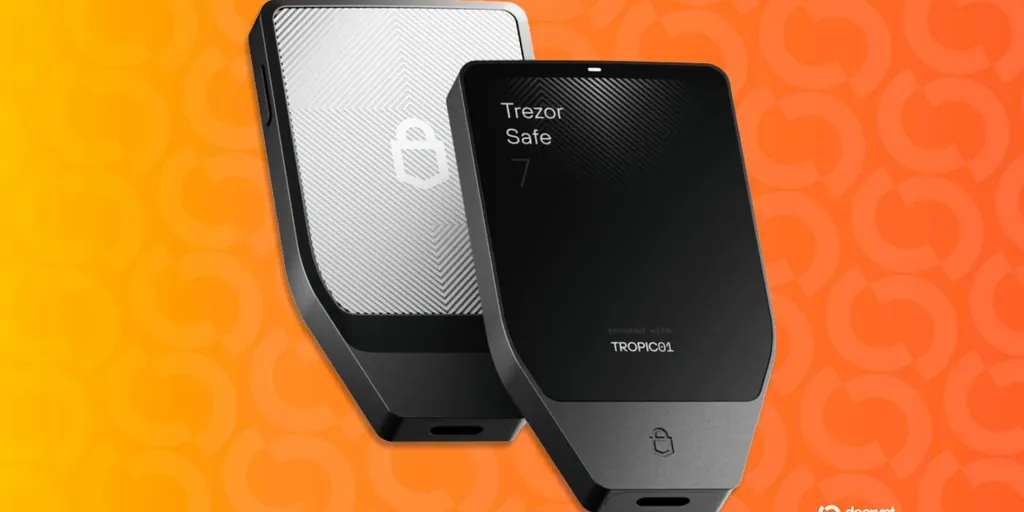
Trezor hat offengelegt, dass ein Datenleck beim Versandpartner Skladon persönliche Daten zu rund 27.000 Hardware-Wallet-Bestellungen offengelegt hat, die zwischen dem 9. August und dem 7. November aufgegeben wurden. Das Unternehmen erklärte, dass einige Kunden bereits über Betrugsanrufe berichtet haben und dass keine PINs, Passphrasen oder Wallet-Backups betroffen waren.
Verfasst von der KI-Redaktion von CoinArticle · auf Basis von 2 angegebenen Quellen. So arbeiten wir
Was offengelegt wurde
Trezor erklärte, dass das Datenleck beim Versandpartner Skladon Namen, Lieferadressen, Telefonnummern, E-Mail-Adressen, Kaufdaten, Produkte und Preise zu rund 27.000 Hardware-Wallet-Bestellungen offengelegt hat. Der mutmaßliche Datenexport betrifft Bestellungen, die zwischen dem 9. August und dem 7. November 2026 aufgegeben wurden. Laut dem Unternehmen wurden die eigenen Systeme von Trezor nicht kompromittiert.
In seiner Offenlegung vom 16. November erklärte das Unternehmen, dass der Eindringversuch am 7. November stattfand und Skladon Trezor erst am 15. November informierte. Decrypt beschrieb unter Berufung auf dieselbe Offenlegung die Datensätze als wahrscheinlich exportiert, nicht als bestätigt abgeflossen; diese Unterscheidung teilt die Darstellung beider Medien, lässt sie aber in Trezors eigener Mitteilung offen.
Betrugsrisiko und Reaktion des Unternehmens
Die FAQ von Trezor bestätigt, dass einige Kunden bereits Betrugsanrufe erhalten haben. Das Unternehmen erklärt, dass es Kunden niemals anrufen oder nach einem Wallet-Backup fragen wird. Beide Medien betonen, dass keine PINs, Passphrasen oder Backups offengelegt wurden, was das unmittelbare Risiko eines Diebstahls von Geldern begrenzt; die Hauptgefahr besteht im Social Engineering, bei dem Name, Adresse und Gerätemodell eines Käufers genutzt werden, um glaubwürdig zu wirken.
Eine kleine Gruppe, die zwischen dem 9. und 14. August bestellt hat, erhält womöglich keine Benachrichtigungs-E-Mail, da Trezor deren Datensätze bereits anonymisiert hatte. Trezor erklärte, die Datenschutzbehörde informiert zu haben und die Sicherheitsanforderungen an Partner zu überprüfen.
Ein Muster von Vorfällen bei Drittanbietern
Der Vorfall bei Skladon ist innerhalb von etwa drei Monaten das dritte Sicherheitsereignis bei einem Drittanbieter, das Kundendaten von Trezor betrifft. Decrypt zählt ihn zusammen mit einem Datenleck im August beim Logistikdienstleister ShipMonk und einem Eindringen im September beim E-Mail-Dienstleister Brevo. Die beiden Medien unterscheiden sich darin, wie viele Personen vom ShipMonk-Vorfall betroffen waren: Crypto.news meldet in der Offenlegung im August 13.689 Kunden, die um rund 67.000 US-Datensätze erweitert wurden, die im September gefunden wurden, insgesamt also mehr als 80.000; Decrypt nennt nach einer ersten Schätzung von weniger als 14.000 eine Gesamtzahl von 80.689. Beide stimmen darin überein, dass die erweiterte Zahl ältere Datensätze umfasst, von denen ShipMonk zugesichert hatte, dass sie gelöscht seien.
Auch die Zahlen zu Brevo weichen voneinander ab. Crypto.news führt das Eindringen auf einen Autorisierungsfehler zurück, von dem 138 Kundenkonten betroffen waren, wobei Kontakte aus 43 exportiert wurden. Decrypt berichtet, dass 347.149 E-Mail-Adressen exportiert wurden. Die Differenz dürfte auf unterschiedliche Messgrößen zurückgehen, nämlich auf die Zahl der zugegriffenen Konten im Vergleich zu den exportierten Kontaktdatensätzen; keine der beiden Quellen gleicht diese beiden Angaben ab.
Maßnahmen zur Behebung
Trezor arbeitet daran, die übliche Aufbewahrungsfrist für Bestellungen von 90 auf 45 Tage zu verkürzen und von Versandpartnern zu verlangen, dieselbe Richtlinie anzuwenden. In einer Produktankündigung vom 13. November führte das Unternehmen außerdem die anonyme Abholung in unterstützten Ländern ein. Käufer können damit einen Alias, eine Wegwerf-E-Mail-Adresse und ein Paket ohne Markenhinweis verwenden, ohne eine Wohnadresse oder Telefonnummer anzugeben. Decrypt berichtet, dass die Option in 18 europäischen Ländern verfügbar ist; Crypto.news beschreibt, dass Deutschland eine eigene Option „Discreet Pickup“ nutzt, die eine Identifizierung erfordert, und merkt an, dass die USA als Nächstes an der Reihe sind, ohne dass ein Termin genannt wurde.
Trezor hat Kunden aufgefordert, unerwartete Nachrichten zu Bestellungen zu ignorieren, Bedenken über die offizielle Support-Seite zu überprüfen und niemals ein Wallet-Backup weiterzugeben. Phishing-Versuche können über den Support-Dienst auf der Website von Trezor gemeldet werden.
Warum es wichtig ist
Für Trader
Die Offenlegung bei Trezor ist in erster Linie ein Social-Engineering-Risiko für einzelne Inhaber und kein Fehler auf Protokollebene. Die unmittelbaren Auswirkungen auf Märkte für Vermögenswerte mit Bezug zu TREZOR dürften daher begrenzt sein.
Für Investoren
Wiederholte Datenlecks bei Drittanbietern werfen Fragen zur Aufsicht über Trezors Dienstleister auf. Dies könnte in den kommenden Quartalen den wahrgenommenen Sicherheitsaufschlag der Hardware-Wallets des Unternehmens belasten.
Für Entwickler
Der Vorfall unterstreicht, dass personenbezogene Kundendaten bei Logistik- und E-Mail-Dienstleistern eine dauerhafte Angriffsfläche darstellen. Datenminimierung und kurze Aufbewahrungsfristen werden damit zu Gestaltungsanforderungen für die Lieferketten von Wallets.
Dieser Artikel dient nur zur Information und stellt keine Finanzberatung dar. Vollständigen Haftungsausschluss lesen.