Bithumb en twee Zuid-Koreaanse bedrijven melden datalekken; blootstelling van klanten nog onduidelijk
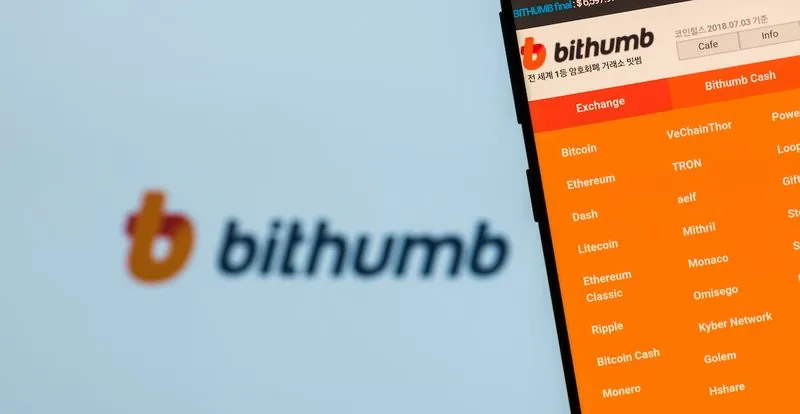
Bithumb bevestigde dat een onbevoegde partij toegang kreeg tot zijn interne mobiele groupwaresysteem en dat persoonlijke gegevens van klanten zijn gelekt, volgens Yonhap. Brokerage Daishin Securities zei dat de gegevens van 38.490 klanten zijn blootgesteld, en Mirae Asset Global Investments bevestigde ook een hackincident.
Geschreven door de AI-redactie van CoinArticle · op basis van 4 geciteerde bronnen. Hoe we werken
Wat Bithumb heeft bevestigd
Bithumb, de op een na grootste cryptobeurs van Zuid-Korea, zei dat een onbevoegde externe partij toegang kreeg tot zijn interne mobiele groupwaresysteem en dat persoonlijke informatie is gelekt, volgens het nieuwsagentschap Yonhap News Agency. Een bron uit de sector vertelde Yonhap dat een deel van de persoonlijke gegevens van Bithumb-klanten is gelekt, hoewel de beurs niet publiekelijk heeft gespecificeerd welke categorieën gegevens zijn getroffen.
Bithumb ontdekte de inbraak op dinsdag en meldde deze dezelfde dag bij de Korea Internet & Security Agency en de Personal Information Protection Commission. De beurs heeft laten weten dat haar belangrijkste handelsplatform niet rechtstreeks is getroffen. Het bedrijf heeft niet gezegd hoe het interne systeem is benaderd.
Andere Zuid-Koreaanse financiële bedrijven getroffen
Bithumb was een van de drie Zuid-Koreaanse financiële bedrijven die woensdag, plaatselijke tijd, een datalek meldden. Brokerage Daishin Securities zei dat de namen, e-mailadressen en mobiele telefoonnummers van 38.490 klanten zijn gelekt nadat het de week ervoor tekenen van ongeoorloofde toegang had ontdekt, en het zei de klanten voor de daaruit voortvloeiende schade te zullen compenseren conform de wet. Vermogensbeheerder Mirae Asset Global Investments bevestigde eveneens een hackincident. Volgens Reuters zijn de financiële autoriteiten begonnen met een onderzoek.
De Financial Services Commission zei eerder deze maand dat een golf van aanvallen op 16 Zuid-Koreaanse financiële bedrijven, waaronder banken, had geleid tot ongeveer 100.000 datalekken. De drie meldingen van deze week komen daar bovenop.
Bredere context rond cyberveiligheid
Het Zuid-Koreaanse ministerie van Wetenschap en de Korea Internet & Security Agency hebben webexploitanten opgeroepen te controleren of ze last hebben van recent bekendgemaakte kwetsbaarheden in PHP, waarmee aanvallers opdrachten op een server kunnen uitvoeren zonder in te loggen. Of een vergelijkbare kwetsbaarheid verband houdt met de inbraak bij Bithumb, is niet bevestigd.
Dezelfde dag maakte Coinbase bekend dat een beveiligingsincident bij analyseleverancier Amplitude contactgegevens van sommige klanten heeft blootgesteld, en zei het bedrijf dat er geen geld is getroffen. Binance-oprichter Changpeng Zhao noemde in een bericht de incidenten bij Coinbase en de Koreaanse bedrijven en waarschuwde dat gelekte beursgegevens vooral worden gebruikt voor phishing, SIM-swapping en social engineering.
Recente staat van dienst van Bithumb
De inbraak volgt op een moeilijk 2026 voor Bithumb. In februari schreef de beurs tijdens een promotie per vergissing 620.000 BTC toe aan 695 gebruikers, goed voor ongeveer 43 miljard dollar op dat moment; de beurs zei 99,7% van de bitcoin te hebben teruggevorderd. In maart legde de Zuid-Koreaanse Financial Intelligence Unit Bithumb een boete op van 36,8 miljard won (24,6 miljoen dollar) en gelastte een gedeeltelijke schorsing van zes maanden vanwege tekortkomingen bij de bestrijding van witwassen, maar een rechtbank in Seoul blokkeerde de schorsing in april. Bithumb heeft sindsdien een plan in drie fasen uiteengezet om in 2028 naar de beurs te gaan, en CEO Lee Jae-won werd in juni als verdachte van omkoping geboekt in verband met de vermeende aanstelling van een
Onderzoek loopt
De volledige omvang van de blootstelling van klantgegevens is nog niet vastgesteld, en de beurs heeft de categorieën van betrokken informatie niet bevestigd. Gezien de positie van Bithumb op de binnenlandse markt wordt verwacht dat toezichthouders het incident nauwgezet zullen onderzoeken.
Waarom het ertoe doet
Voor traders
Gebruikers van Bithumb doen er goed aan uit te kijken naar officiële berichtgeving over blootgestelde gegevens en mogelijke stappen om de beveiliging van hun account te verbeteren, omdat het phishingrisico toeneemt na het lekken van contactgegevens.
Voor beleggers
Herhaalde inbraken en regelgevende boetes bij een grote Zuid-Koreaanse beurs vergroten het risico op het gebied van compliance en reputatie vóór de geplande notering in 2028.
Voor ontwikkelaars
Gelekte contactgegevens voeden SIM-swap- en social engineering-aanvallen, dus bouwers van beurzen en wallets zouden de herstelprocedures van accounts en de toegangscontroles voor medewerkers op systemen moeten aanscherpen.
Dit artikel is alleen bedoeld ter informatie en is geen financieel advies. Lees de volledige disclaimer.