Binance und Deribit sperren API-Schlüssel von SignalPlus nach Einbruch über gefälschte Teams-Einladung
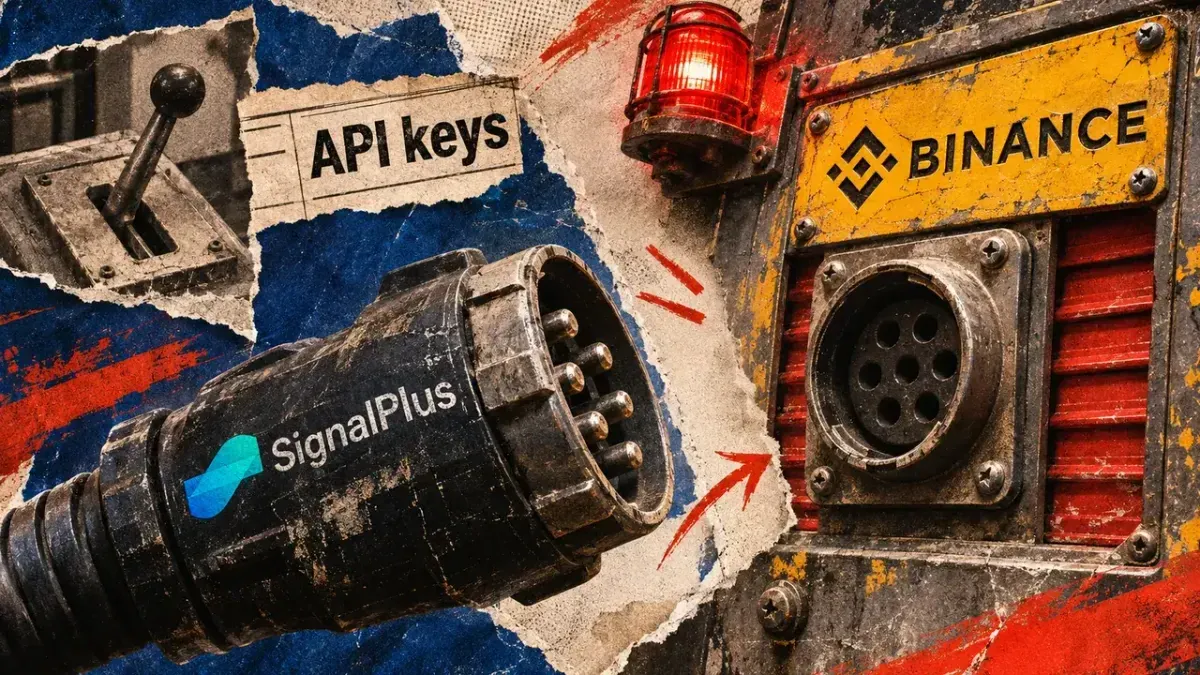
Binance und Deribit haben am 5. November die API-Schlüssel, die SignalPlus mit Kundenkonten verbanden, widerrufen, nachdem SignalPlus einen Einbruch gemeldet hatte, der mit einer gefälschten Microsoft-Teams-Einladung begann. SignalPlus beziffert die bisherigen Verluste auf unter 82.000 $ und hat mit der Erstattung betroffener Nutzer begonnen.
Verfasst von der KI-Redaktion von CoinArticle · auf Basis von 2 angegebenen Quellen. So arbeiten wir
Börsen kappen SignalPlus-Zugang
Binance hat am 5. November nach einer Sicherheitswarnung seine Verbindungen zur Handelsplattform SignalPlus gekappt, und Deribit hat am selben Tag alle mit SignalPlus verknüpften API-Schlüssel der Kunden widerrufen. API-Schlüssel erlauben es Software, innerhalb der vom Nutzer erteilten Berechtigungen auf ein Börsenkonto zuzugreifen. Mit dem Widerruf enden daher Trading, Überwachung und Automatisierung, die über SignalPlus liefen. Beide Börsen erklärten, dass ihre eigenen Systeme und Daten nicht betroffen seien und Nutzergelder sicher bleiben.
Binance forderte SignalPlus-Nutzer auf, Positionen und offene Orders direkt auf der Plattform zu prüfen, mit der erneuten Verbindung von API-Schlüsseln zu warten, bis SignalPlus die vollständige Behebung bestätigt, und IP-Whitelisting zu aktivieren. Deribit gab ähnliche Hinweise zu offenen Orders, Positionen und jüngster Kontoaktivität und empfahl ebenfalls eine IP-Allowlist. Keine der beiden Börsen hat unabhängig überprüft, ob die betroffenen Konten sicher sind; ihre Mitteilungen beschreiben die ergriffenen Maßnahmen und die gegebenen Empfehlungen.
Wie es zum Einbruch kam
SignalPlus gab an, den Angriff in den frühen Morgenstunden des 4. November entdeckt und eingedämmt zu haben. Nach der Darstellung des Unternehmens kompromittierten Angreifer ein Telegram-Konto eines Kontakts bei einem externen Technologiedienstleister, gaben sich als dieser Kontakt aus und schickten einem Ingenieur eine gefälschte Einladung zu einer Microsoft-Teams-Besprechung. Dadurch wurde der Computer des Ingenieurs kompromittiert. SignalPlus erklärte, es habe die Partnerbörsen kontaktiert, um jeden mit der Plattform verknüpften API-Schlüssel eines Nutzers zu deaktivieren, und die Dienste für eine umfassende Sicherheitsprüfung ausgesetzt. Das Unternehmen hat keinen vollständigen forensischen Bericht veröffentlicht, daher ist der Zugriffsweg über den Rechner des Ingenieurs hinaus nicht unabhängig verifiziert.
Schadensschätzung und Erstattung
SignalPlus beziffert die Verluste in seiner bisherigen Einschätzung auf unter 82.000 $. Die Erstattung sei auf Einzelfallbasis angelaufen, und das Unternehmen hat zugesagt, alle betroffenen Nutzer vollständig zu entschädigen. Die Summe von 82.000 $ stammt von SignalPlus selbst; weder Binance noch Deribit haben eine Schadenszahl veröffentlicht, und die Mitteilungen der beiden Börsen besagen lediglich, dass ihre eigenen Systeme nicht betroffen waren. Die Schätzung des Unternehmens kann sich im Zuge der laufenden Prüfung noch ändern.
Allgemeine Hinweise für Inhaber von API-Schlüsseln
Changpeng Zhao, Gründer von Binance, reagierte auf die Warnung, indem er Nutzer von SignalPlus auf anderen Börsen aufforderte, ihre API-Schlüssel zu widerrufen, und riet davon ab, Börsenschlüssel bei Drittplattformen zu hinterlegen. Binance bat zudem separat die mit der Börse verbundenen Drittplattformen, ihre Sicherheitskontrollen zu überprüfen, auf ungewöhnliche Aktivitäten zu achten und die Börse umgehend zu kontaktieren, falls sie Bedenken haben. Die Spot-API-Dokumentation von Binance trennt die Berechtigung zum Platzieren und Stornieren von Orders von der Berechtigung, private Kontodaten wie Orderstatus und Handelshistorie einzusehen; die Handelsberechtigung muss ausdrücklich aktiviert werden. Dadurch wird begrenzt, was ein kompromittierter Schlüssel tun kann, sofern die Berechtigungen sorgfältig eingegrenzt sind.
Worauf man achten sollte
Die zentrale offene Frage ist, wann SignalPlus die vollständige Behebung bestätigt und ob beide Börsen die erneute Verbindung von API-Schlüsseln wieder zulassen. Binance und Deribit haben die Wiederverbindung beide an diese Bestätigung geknüpft. Weitere Details zur Gesamtschadenssumme, zu den forensischen Befunden und zum Erstattungsverfahren werden bestimmen, wie weit sich der Vorfall eingrenzen lässt.
Warum es wichtig ist
Für Trader
Nutzer von SignalPlus-verknüpften Bots sollten offene Orders und Positionen direkt an der Börse überprüfen, bevor sie davon ausgehen, dass eine automatisierte Strategie noch wie konfiguriert läuft.
Für Investoren
Der Vorfall zeigt das Kontrahentenrisiko bei Drittanbieter-Integrationen. Dies kann den Ruf von Börsen und Plattformen beeinflussen, selbst wenn die Kernsysteme der Börsen nicht betroffen sind.
Für Entwickler
Eingegrenzte API-Berechtigungen, IP-Allowlisting und eine sorgfältige Verwaltung der Zugangsdaten auf Seiten der Dienstleister sind die Kontrollen, die den Schaden begrenzen, wenn ein einzelner Integrationspartner kompromittiert wird.
Dieser Artikel dient nur zur Information und stellt keine Finanzberatung dar. Vollständigen Haftungsausschluss lesen.