Ataque inyecta código robacriptomonedas en 178 sitios web, incluidos Ledger y HSBC
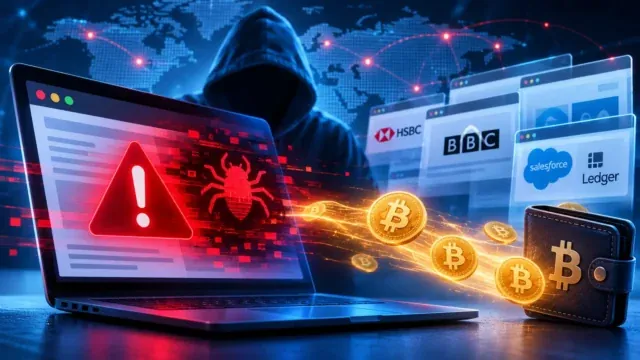
Un ataque a la cadena de suministro colocó código en los sitios web de 178 organizaciones, entre ellas HSBC, la BBC, Salesforce y el fabricante de monederos de hardware Ledger, que podría redirigir pagos en criptomonedas y capturar datos de tarjetas de pago. Los reportajes atribuyen el punto de entrada a una falla en la plataforma de optimización web de Optimizely, y no se ha revelado el monto total robado.
Escrito por la redacción de IA de CoinArticle · a partir de 2 fuentes citadas. Cómo trabajamos
Qué ocurrió
Se colocó código malicioso capaz de cambiar las direcciones de destino de criptomonedas en los sitios web de 178 organizaciones, según informes de CoinDesk y Bitcoinist. Entre los objetivos mencionados figuran HSBC, la BBC, Salesforce y Ledger. El código inyectado también puede recopilar datos de tarjetas de pago y otra información sensible de los visitantes.
Ambos medios sitúan el punto de entrada en Optimizely, una plataforma de optimización web. CoinDesk describe el acceso inicial como una falla en el proceso de registro que permitió al atacante colocar el código, mientras que Bitcoinist la describe como una vulnerabilidad de la propia plataforma. Los dos relatos describen la misma vía de ataque, pero enmarcan la debilidad de forma distinta, y Optimizely no ha confirmado ninguno de los dos informes en el material revisado aquí.
Alcance y preguntas abiertas
El recuento de sitios afectados coincide en ambos informes: 178. Los reportajes difieren menos en cuanto a la escala que en lo que el atacante ha logrado hasta ahora. CoinDesk afirma que se desconoce el monto total robado, y el material revisado no identifica pérdidas confirmadas ni víctimas específicas de la redirección de direcciones.
Tampoco está resuelto si la campaña involucró inteligencia artificial. CoinDesk informa que los investigadores no han vinculado el ataque con la IA, y el artículo de Bitcoinist no afirma tal vinculación.
Por qué importa el vector
El ataque funciona comprometiendo un script de terceros que se ejecuta dentro de un sitio web anfitrión, en lugar de vulnerar directamente al anfitrión. Esa estructura permite que una sola falla de un proveedor afecte a muchas organizaciones no relacionadas a la vez, por lo que una única plataforma puede exponer a un banco, una cadena de televisión y un fabricante de monederos de hardware en la misma campaña.
Para los usuarios, el riesgo se concentra en el momento del pago o la transferencia, cuando una dirección cambiada puede enviar fondos a una billetera controlada por el atacante sin ningún cambio visible en la página. Se espera que las organizaciones afectadas auditen sus scripts de terceros y revisen los cambios recientes en sus páginas, aunque las fuentes no describen las medidas de remediación adoptadas por las empresas mencionadas.
Por qué es importante
Para los traders
Los usuarios que hayan interactuado recientemente con los sitios mencionados deberían verificar las direcciones de sus billeteras antes de enviar fondos, ya que el código que sustituye direcciones puede redirigir transferencias sin ninguna advertencia visible.
Para los inversores
Que la vulneración de un único proveedor externo alcance a 178 organizaciones indica que la seguridad de la cadena de suministro es un riesgo operativo significativo para las empresas de custodia y de billeteras.
Para los desarrolladores
Cualquier dApp o interfaz de billetera que cargue scripts de terceros debe tratarlos como un límite de confianza y fijarlos, auditarlos o aislarlos para limitar la exposición al cambio de direcciones.
Este artículo es solo informativo y no constituye asesoramiento financiero. Lee el aviso legal completo.