Trezor confirma que la filtración en Skladon expuso unos 27.000 pedidos de carteras de hardware
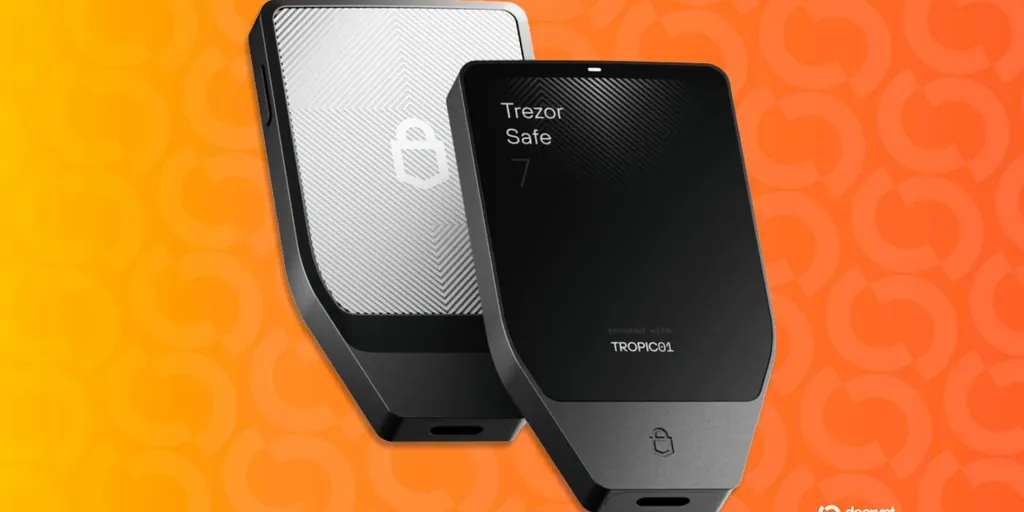
Trezor reveló que una filtración en su socio de envíos Skladon expuso datos personales vinculados a unos 27.000 pedidos de carteras de hardware realizados entre el 9 de agosto y el 7 de noviembre. La empresa afirmó que algunos clientes ya han reportado llamadas de estafa y que no se vieron afectados PIN, frases de contraseña ni copias de seguridad de las carteras.
Escrito por la redacción de IA de CoinArticle · a partir de 2 fuentes citadas. Cómo trabajamos
Qué quedó expuesto
Trezor indicó que la filtración en su socio de envíos Skladon expuso nombres, direcciones de entrega, números de teléfono, direcciones de correo electrónico, fechas de compra, productos y precios vinculados a unos 27.000 pedidos de carteras de hardware. La exportación sospechada abarca los pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026. Según la empresa, sus propios sistemas no se vieron comprometidos.
En su comunicado del 16 de noviembre, la compañía señaló que la intrusión se produjo el 7 de noviembre y que Skladon solo notificó a Trezor el 15 de noviembre. Decrypt, citando la misma comunicación, describió los registros como probablemente exportados y no confirmados como extraídos, una distinción que el enfoque de ambos medios comparte, aunque el aviso de Trezor la deja abierta.
Riesgo de estafa y respuesta de la empresa
Las preguntas frecuentes de Trezor confirman que algunos clientes ya han recibido llamadas de estafa. La empresa afirma que nunca llamará a los clientes ni les pedirá una copia de seguridad de la cartera. Ambos medios subrayan que no se expusieron PIN, frases de contraseña ni copias de seguridad, lo que limita el riesgo directo de robo de fondos; la principal amenaza es la ingeniería social que utiliza el nombre, la dirección y el modelo de dispositivo del comprador para resultar creíble.
Un pequeño grupo que realizó pedidos entre el 9 y el 14 de agosto podría no recibir un correo electrónico de notificación, ya que Trezor había anonimizado previamente sus registros. La empresa indicó que ha notificado a la autoridad de protección de datos y que está revisando los requisitos de seguridad de sus socios.
Un patrón de incidentes con terceros
El incidente de Skladon es el tercer suceso de seguridad con un tercero que afecta a datos de clientes de Trezor en unos tres meses. Decrypt lo suma a una filtración de agosto en el proveedor logístico ShipMonk y a una intrusión de septiembre en el proveedor de correo electrónico Brevo. Los dos medios difieren en cuanto al número de personas afectadas por la filtración de ShipMonk: Crypto.news informa de 13.689 clientes en la comunicación de agosto, ampliada en unos 67.000 registros estadounidenses localizados en septiembre, lo que supone más de 80.000 en total; Decrypt da una cifra combinada de 80.689 tras una estimación inicial de menos de 14.000. Ambos coinciden en que la cifra ampliada refleja registros antiguos que ShipMonk había asegurado que estaban eliminados.
Las cifras de Brevo también divergen. Crypto.news atribuye la intrusión a un fallo de autorización que afectó a 138 cuentas de clientes, con contactos exportados de 43. Decrypt informa de que se exportaron 347.149 direcciones de correo electrónico. La diferencia probablemente refleja medidas distintas de cuentas accedidas frente a registros de contacto extraídos, y ninguna de las dos fuentes concilia ambas cifras.
Medidas correctivas
Trezor trabaja para reducir su periodo estándar de conservación de pedidos de 90 a 45 días y para exigir a sus socios de envío que sigan la misma política. En un anuncio de producto del 13 de noviembre, también introdujo la recogida anónima en los países compatibles, que permite a los compradores usar un alias, una dirección de correo electrónico desechable y un paquete sin marca sin facilitar un domicilio ni un número de teléfono. Decrypt informa de que la opción está disponible en 18 países europeos; Crypto.news describe que en Alemania se utiliza una opción distinta, Discreet Pickup, que requiere identificación, y señala que Estados Unidos será el siguiente país en la ampliación, sin fecha definida.
Trezor ha pedido a sus clientes que ignoren los mensajes inesperados sobre pedidos, que verifiquen sus dudas a través de su sitio oficial de soporte y que nunca compartan una copia de seguridad de su cartera. El phishing puede notificarse a través del servicio de soporte de la web de Trezor.
Por qué importa
Para los traders
La exposición de Trezor es principalmente un riesgo de ingeniería social para los titulares individuales y no un fallo a nivel de protocolo, por lo que el impacto inmediato en el mercado de los activos vinculados a TREZOR probablemente sea limitado.
Para los inversores
Las reiteradas filtraciones con terceros plantean dudas sobre la supervisión de proveedores por parte de Trezor, un factor que podría pesar sobre la percepción de seguridad de sus carteras de hardware en los próximos trimestres.
Para los desarrolladores
El incidente subraya que los datos personales de clientes en poder de proveedores logísticos y de correo electrónico constituyen una superficie de ataque permanente, lo que apunta a la minimización de datos y a una conservación breve como requisitos de diseño para las cadenas de suministro de carteras.
Este artículo es solo informativo y no constituye asesoramiento financiero. Lee el aviso legal completo.