Aanval injecteert crypto-stelende code in 178 sites, waaronder Ledger en HSBC
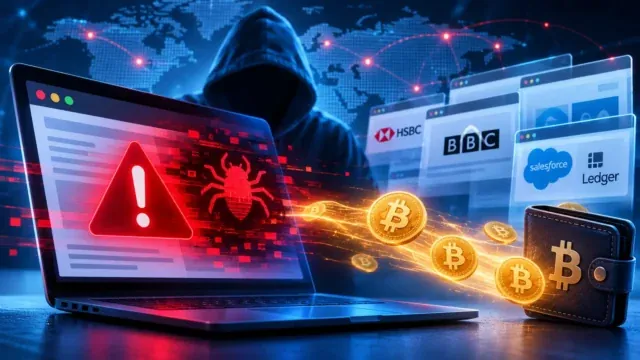
Een supply-chain-aanval heeft code geplaatst op de websites van 178 organisaties, waaronder HSBC, de BBC, Salesforce en hardwarewalletbouwer Ledger, die cryptovaluta-betalingen kan omleiden en betaalkaartgegevens kan verzamelen. Volgens berichtgeving is het toegangspunt een zwakke plek in het websiteoptimalisatieplatform van Optimizely, en het totale gestolen bedrag is niet bekendgemaakt.
Geschreven door de AI-redactie van CoinArticle · op basis van 2 geciteerde bronnen. Hoe we werken
Wat er gebeurde
Kwaadaardige code die bestemmingsadressen voor cryptovaluta kan verwisselen, is geplaatst op de websites van 178 organisaties, volgens berichtgeving van CoinDesk en Bitcoinist. Genoemde doelwitten zijn onder meer HSBC, de BBC, Salesforce en Ledger. De geïnjecteerde code kan bovendien betaalkaartgegevens en andere gevoelige informatie van bezoekers verzamelen.
Beide media herleiden het toegangspunt tot Optimizely, een platform voor websiteoptimalisatie. CoinDesk beschrijft de initiële toegang als een aanmeldingsfout waardoor een aanvaller de code kon plaatsen, terwijl Bitcoinist het omschrijft als een kwetsbaarheid in het platform zelf. De twee verslagen beschrijven hetzelfde aanvalspad maar kaderen de zwakte verschillend in, en geen van beide rapporten is in het bekeken materiaal door Optimizely bevestigd.
Omvang en open vragen
Het aantal getroffen sites komt in beide berichten overeen op 178. De verslagen verschillen minder in omvang dan in wat de aanvaller tot nu toe heeft bereikt. CoinDesk stelt dat het totale gestolen bedrag onbekend is, en het bekeken materiaal identificeert geen bevestigde verliezen of specifieke slachtoffers van adresomleiding.
Of de campagne met kunstmatige intelligentie te maken had, is eveneens onduidelijk. CoinDesk meldt dat onderzoekers de aanval niet met AI hebben kunnen verbinden, en het Bitcoinist-artikel beweert zo'n verband niet.
Waarom de aanvalsroute belangrijk is
De aanval werkt door een script van een derde partij te compromitteren dat binnen een hostwebsite draait, en niet door de host zelf te kraken. Die opzet maakt het mogelijk dat één kwetsbaarheid bij één leverancier tegelijk ongerelateerde organisaties bereikt, en daarom kan één platform in dezelfde campagne een bank, een omroep en een hardwarewalletbouwer blootstellen.
Voor gebruikers is het risico geconcentreerd op het punt van betaling of overboeking, waar een verwisseld adres geld naar een door de aanvaller beheerde wallet kan sturen zonder zichtbare verandering op de pagina. Getroffen organisaties zouden hun scripts van derden moeten controleren en recente paginawijzigingen moeten nalopen, al beschrijven de bronnen geen herstelmaatregelen die de genoemde bedrijven hebben genomen.
Waarom het ertoe doet
Voor traders
Gebruikers die onlangs met de genoemde sites hebben gewerkt, dienen wallet-adressen te controleren voordat ze geld overmaken, omdat code die adressen verwisselt overboekingen kan omleiden zonder zichtbare waarschuwing.
Voor investeerders
Dat één compromittering van een leverancier van derden 178 organisaties treft, wijst erop dat de beveiliging van de toeleveringsketen een materieel operationeel risico is voor bewaarders en walletbedrijven.
Voor bouwers
Elke dApp- of wallet-frontend die scripts van derden laadt, moet die behandelen als een vertrouwensgrens en ze vastzetten, controleren of in een sandbox plaatsen om de blootstelling aan adresverwisseling te beperken.
Dit artikel is alleen bedoeld ter informatie en is geen financieel advies. Lees de volledige disclaimer.