Trezor bevestigt dat datalek bij Skladon gegevens van ongeveer 27.000 hardwarewalletbestellingen blootlegde
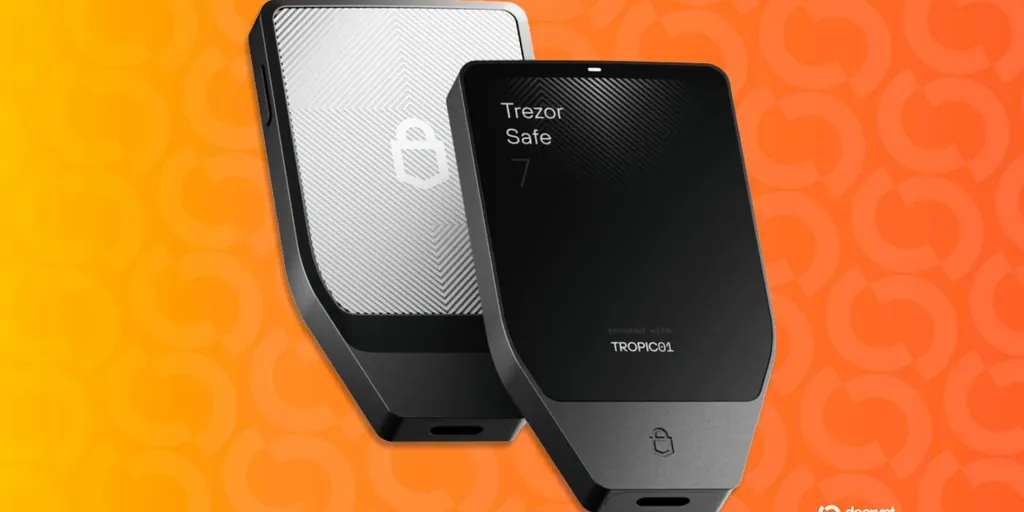
Trezor heeft bekendgemaakt dat een datalek bij verzendpartner Skladon persoonsgegevens heeft blootgelegd die verband houden met ongeveer 27.000 bestellingen van hardwarewallets, geplaatst tussen 9 augustus en 7 november. Het bedrijf meldt dat sommige klanten al oplichtingsoproepen hebben gemeld en dat er geen pincodes, wachtwoordzinnen of walletbackups bij betrokken waren.
Geschreven door de AI-redactie van CoinArticle · op basis van 2 geciteerde bronnen. Hoe we werken
Wat er is blootgelegd
Trezor meldde dat het datalek bij verzendpartner Skladon namen, bezorgadressen, telefoonnummers, e-mailadressen, aankoopdata, producten en prijzen heeft blootgelegd die verband houden met ongeveer 27.000 bestellingen van hardwarewallets. De vermoedelijke export betreft bestellingen geplaatst tussen 9 augustus en 7 november 2026. Volgens het bedrijf zijn de eigen systemen van Trezor niet gecompromitteerd.
In de melding van 16 november zei het bedrijf dat de inbraak op 7 november plaatsvond en dat Skladon Trezor pas op 15 november op de hoogte stelde. Decrypt, dat zich baseert op dezelfde melding, beschreef de gegevens als waarschijnlijk geëxporteerd in plaats van bevestigd geëxfiltreerd. Dat onderscheid wordt door de twee media op dezelfde manier gekaderd, maar de eigen melding van Trezor laat het open.
Oplichtingsrisico en reactie van het bedrijf
De veelgestelde vragen van Trezor bevestigen dat sommige klanten al oplichtingsoproepen hebben ontvangen. Het bedrijf stelt dat het klanten nooit zal bellen of om een walletbackup zal vragen. Beide media benadrukken dat er geen pincodes, wachtwoordzinnen of backups zijn blootgelegd, wat het directe risico op diefstal van tegoeden beperkt. De belangrijkste dreiging is social engineering, waarbij oplichters de naam, het adres en het apparaatmodel van een koper gebruiken om geloofwaardig over te komen.
Een kleine groep die tussen 9 en 14 augustus bestelde, ontvangt mogelijk geen meldingsmail, omdat Trezor hun gegevens al had geanonimiseerd. Trezor zegt de gegevensbeschermingsautoriteit op de hoogte te hebben gesteld en de beveiligingseisen voor partners te herzien.
Een patroon van incidenten bij externe partijen
Het incident bij Skladon is het derde beveiligingsincident bij een externe partij in ongeveer drie maanden waarbij klantgegevens van Trezor betrokken zijn. Decrypt telt het mee naast een inbraak in augustus bij logistiek dienstverlener ShipMonk en een inbraak in september bij e-mailprovider Brevo. De twee media verschillen over het aantal mensen dat door het ShipMonk-datalek is getroffen: Crypto.news meldt 13.689 klanten in de melding van augustus, uitgebreid met ongeveer 67.000 Amerikaanse gegevens die in september werden gevonden, wat in totaal meer dan 80.000 is. Decrypt geeft een gecombineerd totaal van 80.689, na een eerste schatting van minder dan 14.000. Beide zijn het erover eens dat het uitgebreide cijfer oudere gegevens betreft waarvan ShipMonk had verzekerd dat ze verwijderd waren.
Ook de cijfers van Brevo lopen uiteen. Crypto.news schrijft de inbraak toe aan een autorisatiefout die 138 klantaccounts raakte, waarbij contacten van 43 accounts werden geëxporteerd. Decrypt meldt dat 347.149 e-mailadressen zijn geëxporteerd. Het verschil heeft waarschijnlijk te maken met verschillende maatstaven: enerzijds het aantal geopende accounts, anderzijds het aantal gekopieerde contactgegevens. Geen van beide bronnen brengt de twee cijfers op één lijn.
Herstelmaatregelen
Trezor werkt eraan om de standaard bewaartermijn van bestelgegevens te verkorten van 90 naar 45 dagen en om verzendpartners hetzelfde beleid te laten volgen. In een productaankondiging van 13 november introduceerde het bedrijf ook anoniem ophalen in ondersteunde landen. Kopers kunnen daarmee een alias, een wegwerp-e-mailadres en een pakket zonder merkvermelding gebruiken, zonder een thuisadres of telefoonnummer op te geven. Decrypt meldt dat de optie beschikbaar is in 18 Europese landen. Crypto.news beschrijft dat Duitsland een aparte optie Discreet Pickup gebruikt die identificatie vereist, en noemt dat de VS de volgende is voor uitbreiding, zonder datum.
Trezor heeft klanten verteld onverwachte berichten over bestellingen te negeren, zorgen te verifiëren via de officiële supportsite en nooit een walletbackup te delen. Phishing kan worden gemeld via de supportdienst op de website van Trezor.
Waarom het ertoe doet
Voor traders
De blootstelling van Trezor is vooral een risico op social engineering voor individuele houders en geen fout op protocolniveau. De directe marktimpact op aan TREZOR gelieerde activa is daarom waarschijnlijk beperkt.
Voor beleggers
Herhaalde datalekken bij externe partijen roepen vragen op over het toezicht van Trezor op zijn leveranciers. Dat kan de waargenomen beveiligingspremie van de hardwarewallets van het bedrijf in de komende kwartalen onder druk zetten.
Voor bouwers
Het incident onderstreept dat klant-pii die bij logistieke en e-mailleveranciers wordt bewaard, een permanent aanvalsoppervlak vormt. Het wijst op dataminimalisatie en korte bewaartermijnen als ontwerpeisen voor de toeleveringsketen van wallets.
Dit artikel is alleen bedoeld ter informatie en is geen financieel advies. Lees de volledige disclaimer.