Coinbase afirma que la filtración en Amplitude no comprometió fondos ni sistemas
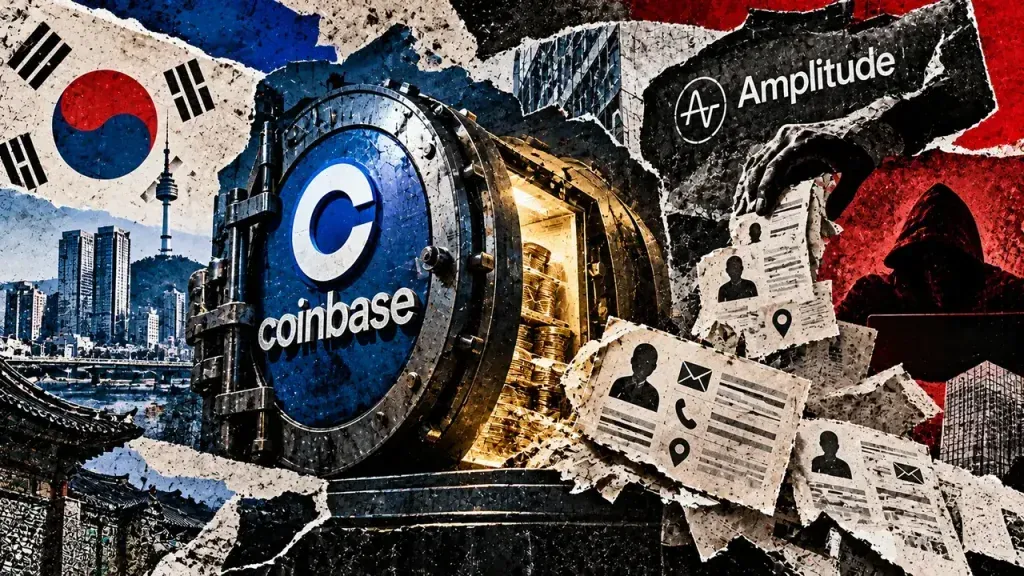
Coinbase declaró que una filtración de datos en Amplitude, una empresa externa de análisis, no comprometió los fondos de los clientes ni los sistemas principales, aunque unos 70.000 usuarios vieron expuesta su información personal. Los informes regulatorios presentados en Corea del Sur revelaron exposiciones de datos adicionales que el exchange no había divulgado inicialmente.
Escrito por la redacción de IA de CoinArticle · a partir de 2 fuentes citadas. Cómo trabajamos
La declaración de Coinbase sobre el incidente de Amplitude
Coinbase afirmó que la filtración de datos en Amplitude, una plataforma de análisis que utiliza el exchange, no dio lugar a un acceso no autorizado a las tenencias de criptomonedas de los clientes ni a los sistemas principales. La empresa confirmó que unos 70.000 usuarios de Coinbase vieron expuesta su información personal en la brecha, pero subrayó que no había fondos en riesgo. Coinbase no especificó qué categorías de datos de usuario se vieron comprometidas ni indicó un calendario sobre cuándo descubrió la exposición.
Preocupaciones más amplias por la exposición de datos
Los informes regulatorios presentados en Corea del Sur revelaron que el incidente expuso una gama más amplia de datos de clientes de lo que Coinbase reconoció inicialmente. Mientras que la declaración de Coinbase se centró estrictamente en la ausencia de pérdidas financieras, investigadores de seguridad y analistas señalaron que las filtraciones de información personal pueden facilitar ataques secundarios —campañas de phishing, intercambio de SIM (SIM swapping) o credential stuffing— que no requieren acceso directo a los sistemas del exchange. La diferencia entre el enfoque de Coinbase y el alcance más completo de las exposiciones documentadas en los expedientes surcoreanos pone de relieve la distinción entre una base de datos comprometida y una cuenta de criptomonedas comprometida.
Por qué importa
Para los traders
Este incidente no supone un riesgo directo de custodia, pero los usuarios deberían vigilar en los próximos 30 a 90 días los intentos de phishing o de robo de credenciales dirigidos a las cuentas expuestas.
Para los inversores
Las exposiciones reiteradas de datos a través de terceros en grandes exchanges plantean dudas sobre los controles de seguridad operativa y el alcance de la responsabilidad, incluso cuando los sistemas principales permanecen intactos.
Para los desarrolladores
Depender de herramientas externas de análisis y observabilidad amplía la superficie de ataque; quienes integren servicios similares deberían auditar la minimización de datos y los controles de acceso.
Este artículo es solo informativo y no constituye asesoramiento financiero. Lee el aviso legal completo.